देश के सबसे बड़े वाणिज्यिक ऋणदाता 'स्टेट बैंक ऑफ इंडिया' (SBI) के ग्राहकों की निजी जानकारी की सुरक्षा से जुड़ा एक बड़ा मामला सामने आया है। बैंक ने आधिकारिक तौर पर पुष्टि की है कि डार्क वेब पर पाए गए लगभग 3,75,000 रिकॉर्ड्स के प्रारंभिक विश्लेषण में उसके 3,897 ग्राहकों की व्यक्तिगत पहचान योग्य जानकारी (PII) उजागर हुई है।
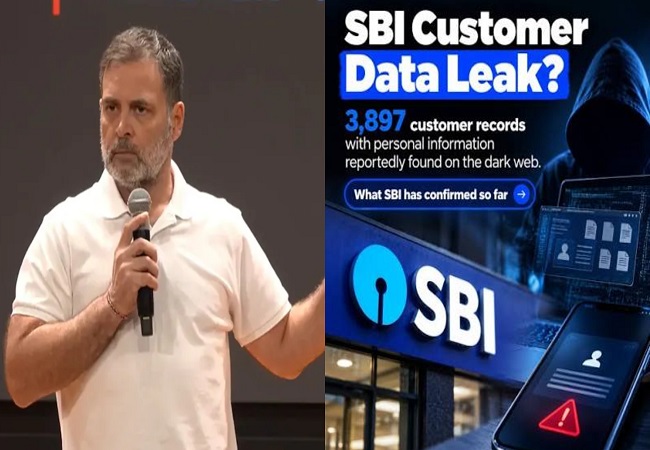
नई दिल्ली। देश के सबसे बड़े वाणिज्यिक ऋणदाता ‘स्टेट बैंक ऑफ इंडिया’ (SBI) के ग्राहकों की निजी जानकारी की सुरक्षा से जुड़ा एक बड़ा मामला सामने आया है। बैंक ने आधिकारिक तौर पर पुष्टि की है कि डार्क वेब पर पाए गए लगभग 3,75,000 रिकॉर्ड्स के प्रारंभिक विश्लेषण में उसके 3,897 ग्राहकों की व्यक्तिगत पहचान योग्य जानकारी (PII) उजागर हुई है। 16 अक्टूबर को राष्ट्रीय साइबर सुरक्षा एजेंसियों (National cybersecurity agencies) से अलर्ट प्राप्त होने के तुरंत बाद बैंक ने अपने साइबर इंसिडेंट रिस्पॉन्स प्रोटोकॉल (Cyber Incident Response Protocol) को सक्रिय कर दिया और मामले की विस्तृत जांच शुरू कर दी है।
बैंक को इस संभावित डेटा लीक की जानकारी कब और किन एजेंसियों से मिली?
एसबीआई (SBI) ने शेयर बाजारों को दी गई अपनी रेगुलेटरी फाइलिंग में बताया कि उसे 16 अक्टूबर को इस संभावित डेटा एक्सपोजर के संबंध में आपातकालीन अलर्ट मिले थे। ये चेतावनियां बैंक के थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, रक्षा मंत्रालय की ‘डिफेंस साइबर एजेंसी’ और देश की नोडल साइबर सुरक्षा एजेंसी ‘सर्ट-इन’ (CERT-In) की ओर से साझा की गई थीं।
इन चेतावनियों के आधार पर डार्क वेब पर मौजूद लगभग 3,75,000 रिकॉर्ड्स का त्वरित विश्लेषण किया गया, जिसके बाद 3,897 ग्राहक रिकॉर्ड्स में व्यक्तिगत जानकारी होने की पुष्टि हुई।
ग्राहकों की कौन-कौन सी जानकारियां शामिल हैं?
प्रारंभिक जांच के अनुसार, डार्क वेब पर पाए गए संदिग्ध डेटा सेट में ग्राहकों से जुड़े कई महत्वपूर्ण और संवेदनशील विवरण शामिल हैं। उजागर हुई जानकारी में निम्नलिखित डेटा पॉइंट पाए गए हैं:
व्यक्तिगत विवरण: ग्राहकों के पंजीकृत मोबाइल नंबर, जन्मतिथि, नाम और लिंग।
संपर्क व पता: ईमेल एड्रेस और ग्राहकों का आवासीय पता।
वित्तीय व शाखा डेटा: ब्रांच और कस्टमर इंफॉर्मेशन फाइल (CIF) आइडेंटिफायर्स, लीड आईडी।
ऋण दस्तावेज: लोन/लीड रिकॉर्ड से जुड़ा मेटाडेटा और अन्य संबंधित डिजिटल फाइलें।
सोशल मीडिया पर क्या जानकारी सामने आई है?
यह मामला ‘सीरियसइम’ नाम से काम कर रहे एक अज्ञात हैकर समूह के दावे के बाद सुर्खियों में आया। इस समूह ने दावा किया था कि उसने एसबीआई से जुड़े गोपनीय ग्राहक डेटा, लोन आवेदन और खाता खोलने से संबंधित दस्तावेज हासिल कर लिए हैं। सोशल मीडिया प्लेटफॉर्म ‘एक्स’ पर साइबर सुरक्षा निगरानी खाते ‘साइबरपल्स56’ ने 16 अक्तूबर को इस दावे को पहली बार उजागर किया।
साइबरपल्स56 के अनुसार, हैकर समूह के पास सीएसवी फॉर्मेट में करीब 3.8 लाख डेटा प्रविष्टियां और 2,722 पीडीएफ दस्तावेज मौजूद होने का अनुमान है। हालांकि, इस डेटा की प्रामाणिकता और वास्तविक स्रोत का सत्यापन होना अभी बाकी है।
बैंक ने सुरक्षा के लिए क्या कदम उठाए हैं?
डेटा लीक की सूचना मिलते ही एसबीआई (SBI) ने अपने साइबर इंसीडेंट रिस्पॉन्स और रोकथाम प्रोटोकॉल को लागू कर दिया। बैंक ने इस उल्लंघन की सीमा और ग्राहकों के जोखिम का आकलन करने के लिए सर्ट-इन से सूचीबद्ध एक स्वतंत्र साइबर सुरक्षा एजेंसी को जांच का काम सौंपा है।
बैंक ने अपने बयान में स्पष्ट किया कि इस घटना का उसकी मुख्य व्यावसायिक गतिविधियों, वित्तीय प्रदर्शन या बिजनेस कंटीन्यूटी पर कोई प्रतिकूल प्रभाव नहीं पड़ा है। एसबीआई (SBI) का कोर बैंकिंग सिस्टम और दैनिक कार्य सामान्य रूप से संचालित हो रहे हैं।
आगे की राह
यह घटना भारतीय वित्तीय क्षेत्र के सामने मौजूद साइबर सुरक्षा जोखिमों की गंभीरता को दर्शाती है, खासकर तब जब भारतीय रिजर्व बैंक (RBI) ने वाणिज्यिक बैंकों के लिए साइबर सुरक्षा मानकों को कड़ा कर दिया है। एसबीआई (SBI) ने आश्वस्त किया है कि वह स्थिति पर लगातार नजर बनाए हुए है और स्वतंत्र साइबर एजेंसी की जांच रिपोर्ट के आधार पर आवश्यक सुधारात्मक व निवारक कदम उठा रहा है।
16 अक्टूबर को हैकिंग का अलर्ट मिलने के बावजूद सरकार सोती रही और साइबर सुरक्षा को भगवान भरोसे छोड़ दिया : कांग्रेस
कांग्रेस पार्टी ने अपने अधिकारिक एक्स पर लिखा कि SBI पर हुआ साइबर अटैक, 3,897 कस्टमर्स का डेटा चोरी। पार्टी ने लिखा कि मोदी-शाह साइबर सिक्योरिटी का लाख ढिंढोरा पीट लें, लेकिन यह सरकार आपका Personal Data सुरक्षित नहीं रख पा रही।
SBI पर हुआ साइबर अटैक
3,897 कस्टमर्स का डेटा चोरीमोदी-शाह साइबर सिक्योरिटी का लाख ढिंढोरा पीट लें, लेकिन यह सरकार आपका Personal Data सुरक्षित नहीं रख पा रही।
देश के सबसे बड़े बैंक SBI पर हुआ साइबर अटैक इसी बात की गवाही दे रहा है, जहां 👇
पढ़ें :- Viral : IPS अंकिता शर्मा का साड़ी पहनकर AK-47 से की फायरिंग, पूर्व लेफ्टिनेंट जनरल केजेएस ढिल्लों ने की अनुशासनात्मक कार्रवाई की मांग
⦿ कस्टमर्स के नाम
⦿ उनकी जन्मतिथि
⦿ मोबाइल नंबर
⦿ E-mail एड्रेस
⦿ घर का पता
⦿ लोन के रिकॉर्ड्स
⦿ ब्रांच/कस्टमर आइडेंटिफायरये सारे Personal Data लीक हो गए, जो डार्क वेब पर मौजूद हैं।
हैरानी है कि 16 अक्टूबर को हैकिंग का अलर्ट मिलने के बावजूद सरकार सोती रही और साइबर सुरक्षा को भगवान भरोसे छोड़ दिया।
साइबर सुरक्षा में ऐसी सेंधमारी देश की Economy और Security दोनों के लिए बहुत घातक है- लेकिन चुनावी जुमलों में मस्त मोदी-शाह को इसकी परवाह ही नहीं है।
मोदी सरकार हर मामले में फिसड्डी साबित हुई है।
— Congress (@INCIndia) October 21, 2026
देश के सबसे बड़े बैंक SBI पर हुआ साइबर अटैक इसी बात की गवाही दे रहा है, जहां
⦿ कस्टमर्स के नाम
⦿ उनकी जन्मतिथि
⦿ मोबाइल नंबर
⦿ E-mail एड्रेस
⦿ घर का पता
⦿ लोन के रिकॉर्ड्स
⦿ ब्रांच/कस्टमर आइडेंटिफायर
ये सारे Personal Data लीक हो गए, जो डार्क वेब पर मौजूद हैं। हैरानी है कि 16 अक्टूबर को हैकिंग का अलर्ट मिलने के बावजूद सरकार सोती रही और साइबर सुरक्षा को भगवान भरोसे छोड़ दिया। साइबर सुरक्षा में ऐसी सेंधमारी देश की Economy और Security दोनों के लिए बहुत घातक है- लेकिन चुनावी जुमलों में मस्त मोदी-शाह को इसकी परवाह ही नहीं है। मोदी सरकार हर मामले में फिसड्डी साबित हुई है।